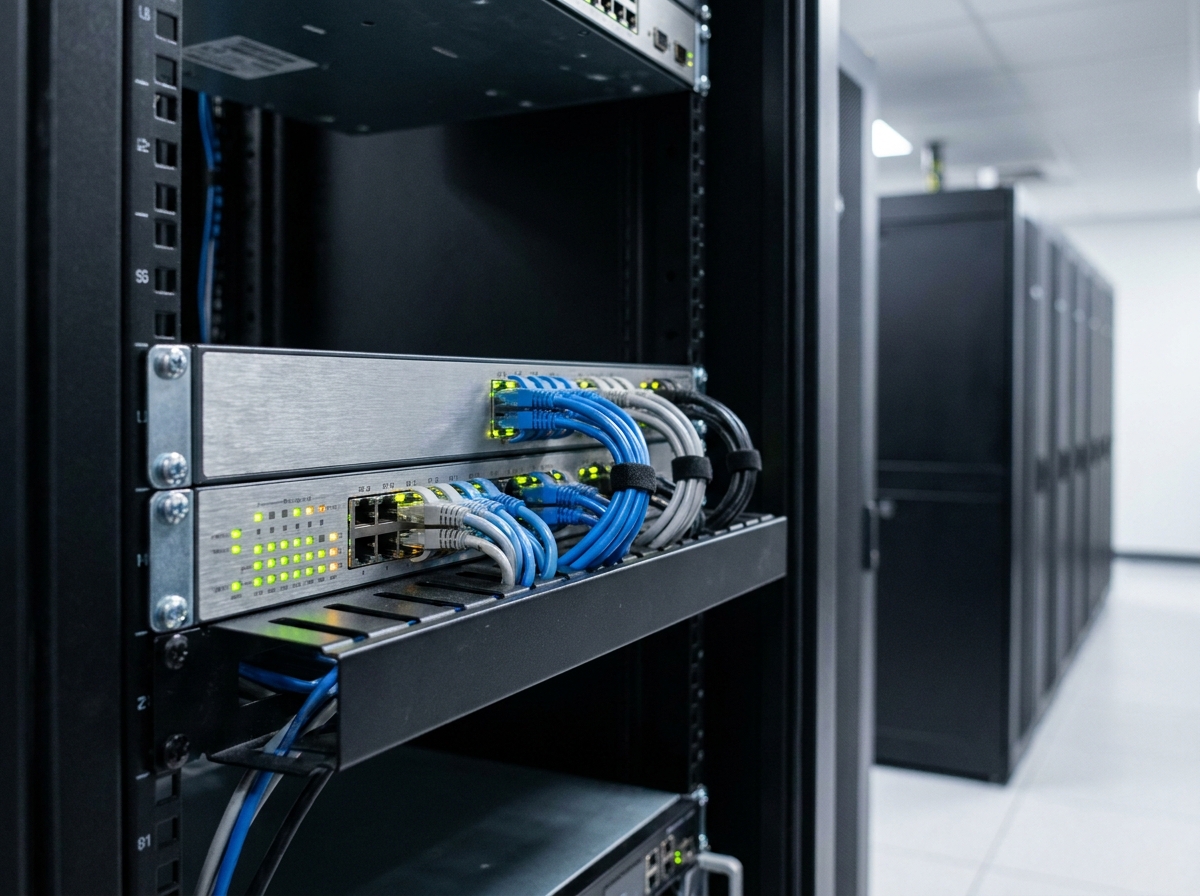
Salle de réunion, bureau partagé, espace d’accueil : il suffit d’une prise Ethernet libre pour qu’un ordinateur personnel ou un appareil non référencé se retrouve sur le réseau de l’entreprise. Sans contrôle au niveau du port, cette machine communique avec le système d’information exactement comme un poste autorisé. On part de ce scénario concret pour détailler les mécanismes qui empêchent cette situation, et le rôle du switch manageable dans cette chaîne de sécurité.
Ports Ethernet non surveillés : ce qui se passe vraiment sur le réseau
Sur un switch non manageable, chaque port actif accepte n’importe quelle trame Ethernet sans vérification. L’appareil connecté obtient une adresse IP via DHCP, accède au même domaine de diffusion que les postes de travail, et peut potentiellement scanner les ressources partagées.
Les risques ne sont pas théoriques. Un poste infecté branché sur un port ouvert peut propager un logiciel malveillant par diffusion sur le VLAN. Un équipement configuré en mode promiscuous capture le trafic qui transite sur le segment. Un appareil frauduleux peut aussi usurper une adresse MAC pour contourner des règles de filtrage basiques.
Le problème de fond, c’est que le switch non manageable ne génère aucun journal d’événements exploitable. On ne sait pas quel appareil s’est connecté, à quelle heure, ni sur quel port. En cas d’incident, la traçabilité est quasi nulle.
Pour appliquer des règles différentes selon les ports, segmenter les usages et mieux superviser les connexions, Convergence Direct propose différents modèles de switch manageable pour entreprise à choisir selon l’architecture et les contraintes du réseau.
Sécuriser les ports réseau avec 802.1X et le contrôle d’adresses MAC
Le protocole 802.1X est la première ligne de défense sur un switch manageable. Avant d’autoriser le moindre trafic, le port exige une authentification. L’appareil qui se connecte doit présenter des identifiants valides, vérifiés par un serveur RADIUS. Tant que l’authentification n’a pas abouti, le port reste en état bloqué et aucune trame ne passe.
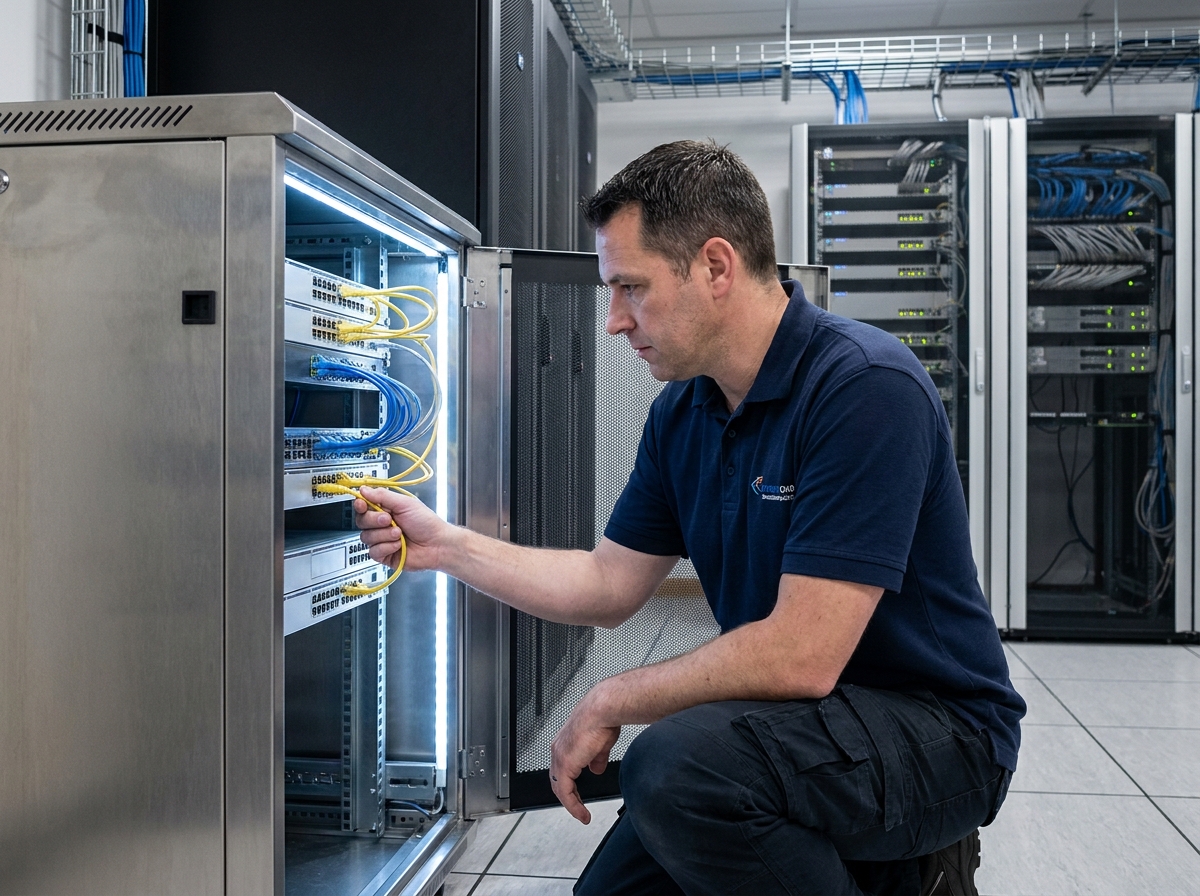
En complément, le filtrage par adresse MAC (port security) limite le nombre de machines autorisées par port et associe chaque port à une liste d’adresses connues. Un appareil dont l’adresse MAC ne figure pas dans la table autorisée déclenche une action configurable : désactivation du port, envoi d’une alerte, ou basculement vers un VLAN de quarantaine.
Ces deux mécanismes combinés couvrent la majorité des scénarios d’intrusion physique :
- Un visiteur branche son portable personnel : le port exige une authentification 802.1X que l’appareil ne peut pas fournir, la connexion reste bloquée.
- Un salarié connecte un second appareil non déclaré : le port security détecte une adresse MAC inconnue et désactive le port ou isole le trafic.
- Un équipement tente une usurpation MAC : les mécanismes de protection contre le MAC spoofing, couplés aux logs du switch, permettent d’identifier et de remonter l’événement.
Pour aller plus loin dans le paramétrage, les recommandations de l’ANSSI pour sécuriser un commutateur détaillent précisément ces configurations et constituent une base de travail fiable pour les PME qui déploient ces contrôles.
VLAN et micro-segmentation : isoler les flux dès le switch
Authentifier les appareils ne suffit pas si tout le trafic circule sur le même segment. La segmentation par VLAN, native sur un switch manageable, permet de séparer les flux selon leur nature et leur niveau de confiance.
En pratique, on crée un VLAN dédié aux postes de travail, un autre pour la téléphonie IP, un troisième pour les imprimantes réseau, et un VLAN invité isolé du reste. Chaque VLAN constitue un domaine de diffusion distinct, ce qui empêche un appareil connecté au VLAN invité de voir les ressources du VLAN bureautique.
Les approches Zero Trust poussent cette logique plus loin avec la micro-segmentation. Plutôt que de se contenter de quelques VLAN larges, on applique des règles de filtrage port par port, voire flux par flux. Le switch manageable attribue dynamiquement un VLAN en fonction du profil d’authentification de l’appareil : un poste du domaine Active Directory rejoint le VLAN production, un appareil inconnu atterrit dans un VLAN de quarantaine avec accès limité à internet.
Cette granularité limite fortement la surface d’attaque. Même si un appareil compromis parvient à s’authentifier, il ne peut communiquer qu’avec les ressources autorisées pour son segment.
Supervision des ports et journaux : détecter avant de subir
Un switch manageable enregistre les événements de connexion et de déconnexion sur chaque port. Ces journaux (logs syslog, traps SNMP) alimentent une console de supervision ou un outil de type SIEM, et permettent de reconstituer la chronologie d’un incident.
La supervision en temps réel apporte aussi un avantage opérationnel au quotidien. On identifie les ports inutilisés depuis plusieurs semaines pour les désactiver administrativement, ce qui réduit la surface d’exposition. On repère un port qui alterne entre état actif et inactif de façon anormale, signe possible d’un équipement instable ou d’une tentative de branchement répété.
Les fonctionnalités à activer sur chaque port exposé :
- Désactivation administrative des ports non utilisés, avec réactivation sur demande validée.
- Envoi d’alertes SNMP lors d’un changement d’état de port (link up/link down) ou d’un échec d’authentification 802.1X.
- Limitation du débit par port (rate limiting) pour contenir l’impact d’un appareil qui génèrerait un trafic anormal.
- Activation du DHCP snooping pour empêcher un serveur DHCP frauduleux de distribuer des adresses IP sur le réseau.
Désactiver les ports inutilisés reste la mesure la plus simple et la plus efficace contre les connexions non autorisées. Les retours varient sur la facilité de gestion selon les interfaces constructeur, mais tous les switches manageables actuels proposent cette fonction, que ce soit via CLI, interface web ou plateforme cloud.
La sécurité des ports réseau repose sur un enchaînement de mesures complémentaires : authentification, segmentation, supervision. Aucune d’entre elles ne fonctionne isolément, et aucune n’est possible sans un commutateur qui offre ce niveau de contrôle. Pour une PME, le switch manageable n’est pas un luxe technique, c’est le premier équipement qui sépare un réseau ouvert d’un réseau maîtrisé.